Domain feuerkralle.de kaufen?
Wir ziehen mit dem Projekt
feuerkralle.de um.
Sind Sie am Kauf der Domain
feuerkralle.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain feuerkralle.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
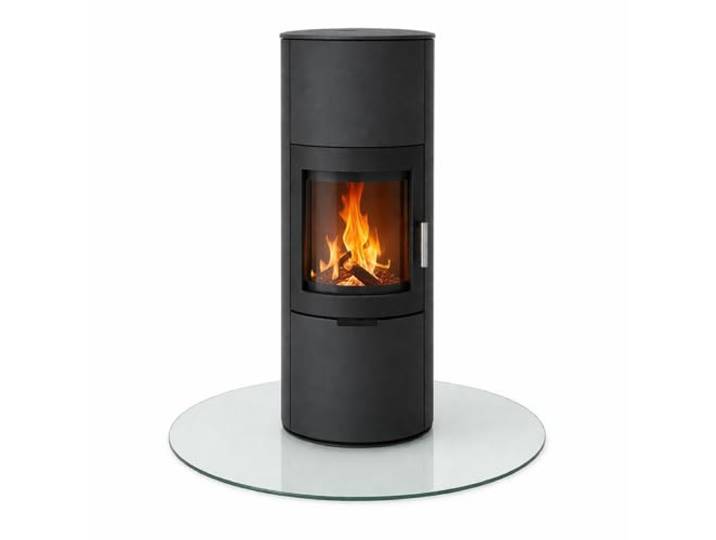
Melko Kaminbodenplatte Funkenschutzplatte ESG Glas rund Ø 90 cm Klarglas 6 mm stark, hitzebeständig und stoßfest, schützt Böden vor Funken, Glut und Asche, auch als Tischplatte oder MöbelunterlageMelko Kaminbodenplatte Funkenschutzplatte ESG Glas rund Ø 90 cm Klarglas 6 mm stark, hitzebeständig und stoßfest, schützt Böden vor Funken, Glut und Asche, auch als Tischplatte oder Möbelunterlage. SICHERHEIT & FUNKENSCHUTZ – Die Melko Kaminglas Bodenplatte aus ESG Sicherheitsglas schützt Ihren Boden zuverlässig vor Funken, Glut und Asche. Perfekt für Kaminöfen, Pelletöfen & Holzöfen – mehr Sicherheit für Ihr Zuhause! HOCHWERTIGES ESG GLAS – Die Kaminbodenplatte besteht aus 6 mm starkem Einscheiben-Sicherheitsglas (ESG) . Das widerstandsfähige Klarglas ist hitzebeständig, stoßfest und langlebig – ideal für den täglichen Gebrauch. ELEGANTES DESIGN – Die runde Glasplatte Ø 90 cm überzeugt mit ihrem modernen Look und passt dezent zu jeder Einrichtung. Dank transparenter Optik bleibt Ihr Boden sichtbar – für eine stilvolle Kaminumgebung. VIELSEITIGE ANWENDUNG – Perfekt als Kaminbodenplatte, Funkenschutzplatte oder Unterlage für verschiedene Heizgeräte. Auch als Tischplatte oder Möbelunterlage nutzbar – schützt empfindliche Böden vor Kratzern und Hitze. EINFACHE PFLEGE & MONTAGE – Die Oberfläche der Glasplatte ist leicht zu reinigen – einfach mit einem feuchten Tuch abwischen. Die Kaminglasplatte wird bruchsicher verpackt geliefert und kann direkt unter den Kamin gelegt werden. Farbe:Klarglas91,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
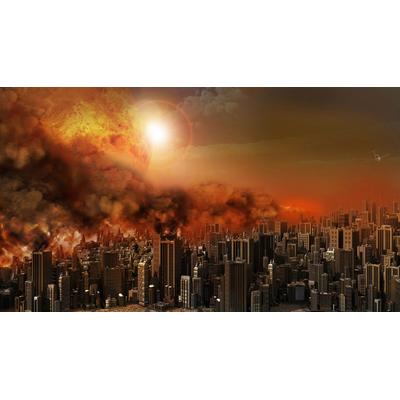
Papermoon "Feuersturm"Vliestapete, Apokalyptischer Stadtfeuersturm, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material: Materialeigenschaften: atmungsaktiv,...143,45 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
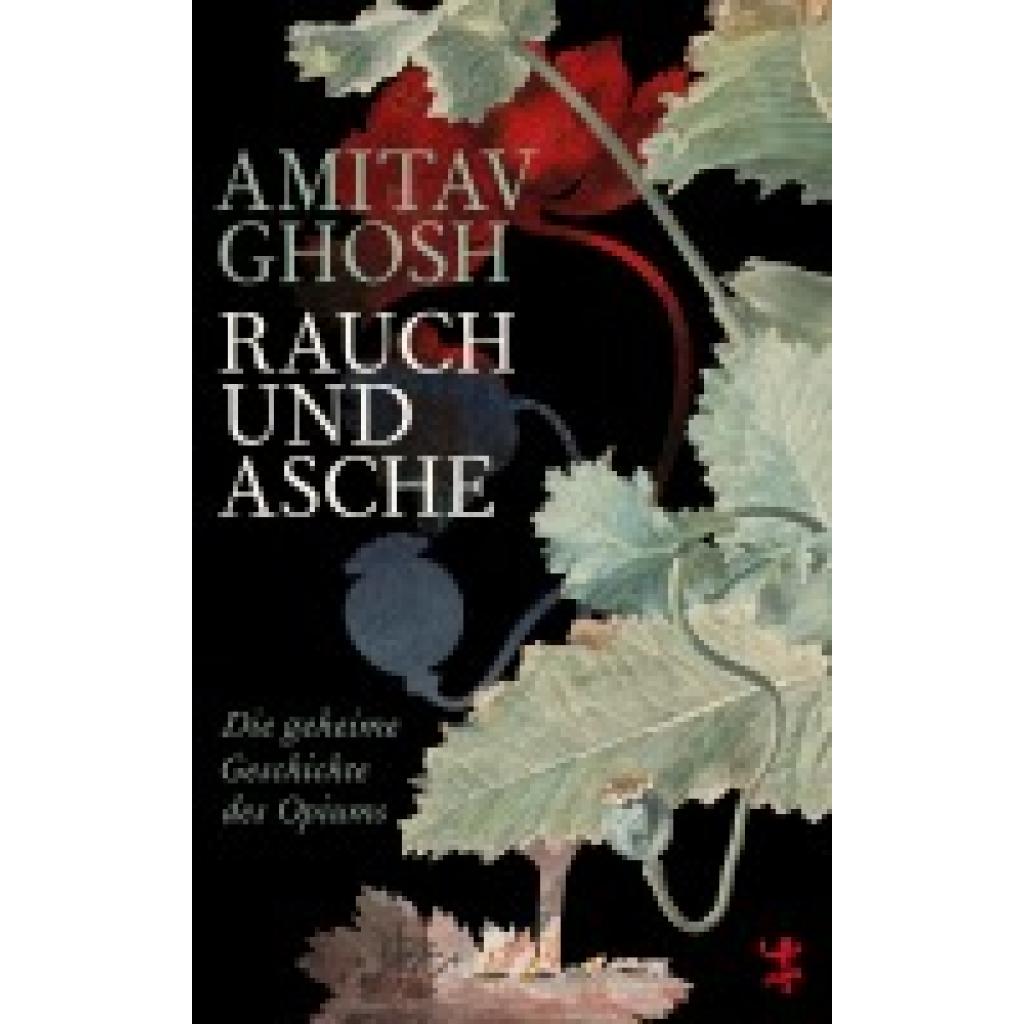
Ghosh, Amitav: Rauch und AscheRauch und Asche , In einer mitreißenden Mischung aus Reisebericht, Memoir und historischem Essay zeichnet der indische Autor die Anfänge des weltweiten Opiumhandels ab dem 19. Jahrhundert nach und macht deutlich, dass dessen Auswirkungen bis in die heutige Zeit reichen: von den mächtigsten Familien und prestigeträchtigsten Institutionen, deren Reichtum sich den Einnahmen aus dem Opiumgeschäft verdankt, bis hin zur amerikanischen Opioid-Epidemie und dem Oxycontin-Skandal. Während der jahrzehntelangen Archivrecherche für seine Ibis-Romantrilogie stellte Amitav Ghosh mit Erstaunen fest, dass die Lebenswege und Handelsrouten zahlreicher Menschen, auch seiner eigenen Vorfahren, im 19. Jahrhundert mit einer einzigen Pflanze verwoben waren: der Mohnblume. Das Britische Weltreich sicherte sich durch ihren Anbau in den indischen Kolonien die Handelsfähigkeit mit China, indische Bauern wurden über Jahrhunderte hinweg in prekärer Abhängigkeit gehalten, und die chinesische Bevölkerung wurde von einer unaufhaltsamen Drogenepidemie überspült. Währenddessen hofften internationale Handelsleute stets auf Reichtum durch die Beteiligung am Opiumhandel. , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20250320, Autoren: Ghosh, Amitav, Übersetzung: Lutosch, Heide, Seitenzahl/Blattzahl: 480, Keyword: China; Der Fluch der Muskatnuss; England; Handelsrouten; Imperialismus; Indien; Industrialisierung; Kolonialgeschichte; Kolonialismus; Opium; Opiumkriege; Opiumkrise; Tee; Welthandel, Fachschema: China / Politik, Zeitgeschichte, Recht~USA / Politik, Zeitgeschichte, Recht~Siebzehntes Jahrhundert~Achtzehntes Jahrhundert~Neunzehntes Jahrhundert~Zwanzigstes Jahrhundert~Internationale Zusammenarbeit~Asien / Geschichte, Fachkategorie: Gesellschaft und Kultur, allgemein~Internationale Beziehungen~Geschichte allgemein und Weltgeschichte~Asiatische Geschichte, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 140, Höhe: 34, Gewicht: 596, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **

Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Melko Kaminbodenplatte Funkenschutzplatte ESG Glas rund Ø 90 cm Klarglas 6 mm stark, hitzebeständig und stoßfest, schützt Böden vor Funken, Glut und Asche, auch als Tischplatte oder MöbelunterlageMelko Kaminbodenplatte Funkenschutzplatte ESG Glas rund Ø 90 cm Klarglas 6 mm stark, hitzebeständig und stoßfest, schützt Böden vor Funken, Glut und Asche, auch als Tischplatte oder Möbelunterlage. SICHERHEIT & FUNKENSCHUTZ – Die Melko Kaminglas Bodenplatte aus ESG Sicherheitsglas schützt Ihren Boden zuverlässig vor Funken, Glut und Asche. Perfekt für Kaminöfen, Pelletöfen & Holzöfen – mehr Sicherheit für Ihr Zuhause! HOCHWERTIGES ESG GLAS – Die Kaminbodenplatte besteht aus 6 mm starkem Einscheiben-Sicherheitsglas (ESG) . Das widerstandsfähige Klarglas ist hitzebeständig, stoßfest und langlebig – ideal für den täglichen Gebrauch. ELEGANTES DESIGN – Die runde Glasplatte Ø 90 cm überzeugt mit ihrem modernen Look und passt dezent zu jeder Einrichtung. Dank transparenter Optik bleibt Ihr Boden sichtbar – für eine stilvolle Kaminumgebung. VIELSEITIGE ANWENDUNG – Perfekt als Kaminbodenplatte, Funkenschutzplatte oder Unterlage für verschiedene Heizgeräte. Auch als Tischplatte oder Möbelunterlage nutzbar – schützt empfindliche Böden vor Kratzern und Hitze. EINFACHE PFLEGE & MONTAGE – Die Oberfläche der Glasplatte ist leicht zu reinigen – einfach mit einem feuchten Tuch abwischen. Die Kaminglasplatte wird bruchsicher verpackt geliefert und kann direkt unter den Kamin gelegt werden. Farbe:Klarglas91,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Papermoon "Feuersturm"Vliestapete, Apokalyptischer Stadtfeuersturm, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material: Materialeigenschaften: atmungsaktiv,...143,45 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Ghosh, Amitav: Rauch und AscheRauch und Asche , In einer mitreißenden Mischung aus Reisebericht, Memoir und historischem Essay zeichnet der indische Autor die Anfänge des weltweiten Opiumhandels ab dem 19. Jahrhundert nach und macht deutlich, dass dessen Auswirkungen bis in die heutige Zeit reichen: von den mächtigsten Familien und prestigeträchtigsten Institutionen, deren Reichtum sich den Einnahmen aus dem Opiumgeschäft verdankt, bis hin zur amerikanischen Opioid-Epidemie und dem Oxycontin-Skandal. Während der jahrzehntelangen Archivrecherche für seine Ibis-Romantrilogie stellte Amitav Ghosh mit Erstaunen fest, dass die Lebenswege und Handelsrouten zahlreicher Menschen, auch seiner eigenen Vorfahren, im 19. Jahrhundert mit einer einzigen Pflanze verwoben waren: der Mohnblume. Das Britische Weltreich sicherte sich durch ihren Anbau in den indischen Kolonien die Handelsfähigkeit mit China, indische Bauern wurden über Jahrhunderte hinweg in prekärer Abhängigkeit gehalten, und die chinesische Bevölkerung wurde von einer unaufhaltsamen Drogenepidemie überspült. Währenddessen hofften internationale Handelsleute stets auf Reichtum durch die Beteiligung am Opiumhandel. , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20250320, Autoren: Ghosh, Amitav, Übersetzung: Lutosch, Heide, Seitenzahl/Blattzahl: 480, Keyword: China; Der Fluch der Muskatnuss; England; Handelsrouten; Imperialismus; Indien; Industrialisierung; Kolonialgeschichte; Kolonialismus; Opium; Opiumkriege; Opiumkrise; Tee; Welthandel, Fachschema: China / Politik, Zeitgeschichte, Recht~USA / Politik, Zeitgeschichte, Recht~Siebzehntes Jahrhundert~Achtzehntes Jahrhundert~Neunzehntes Jahrhundert~Zwanzigstes Jahrhundert~Internationale Zusammenarbeit~Asien / Geschichte, Fachkategorie: Gesellschaft und Kultur, allgemein~Internationale Beziehungen~Geschichte allgemein und Weltgeschichte~Asiatische Geschichte, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 140, Höhe: 34, Gewicht: 596, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hagmann, Klaus: Schnaps brennenSchnaps brennen , Der Weg zu guten Destillaten und Schnäpsen , Auto-Tuning & -Styling > Auto & Motorrad: Teile , Erscheinungsjahr: 20240125, Produktform: Kartoniert, Autoren: Hagmann, Klaus, Edition: REV, Auflage: 24000, Seitenzahl/Blattzahl: 108, Abbildungen: 72 Farbfotos, 2 farbige Zeichnungen, 2 Tabellen, Themenüberschrift: COOKING / Beverages / General, Keyword: Alkohol; Alkohol brennen; Ansatzschnaps; Brennerei; Cocktail; Destillat; Getränk; Hobby Schnpasbrennen; Hobbybrenner; Likör; Obstbrand; Obstbrennerei; Ratgeber; Schnaps; Schnaps Rezepte; Schnaps selber machen; Schnpas brennen als Hobby; Schnpasbrennerei; Selbermachen; Spirituose; alkoholische Getränke; destillieren, Fachschema: Alkohol~Sucht / Alkoholsucht~Cocktail~Drink / Cocktail~Mixgetränk~Obst - Obstbau~Obstbau~Spirituose, Fachkategorie: Hobbys, Warengruppe: HC/Getränke, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 173, Höhe: 12, Gewicht: 280, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.